Η επίθεση χάκερ στο FBI μπορεί να επηρεάσει τις τοπικές αρχές επιβολής του νόμου στις ΗΠΑ, καθώς και κάθε άτομο που έχει συλληφθεί ή έχει δηλωθεί ως αγνοούμενο. Αν και επισήμως από το FBI δεν έχει υπάρξει παραδοχή της κυβερνοεπίθεσης, αμερικανικά ΜΜΕ αναφέρουν ότι ήδη είναι σε εξέλιξη έρευνα.
Πρόκειται για τη δεύτερη κυβερνοεπίθεση στο FBI μέσα σε τρεις μήνες, ενώ έγινε παράλληλα με μια επίθεση στο αμερικανικό υπουργείο Γεωργίας.
Τραμπ: Ίσως η επίθεση στο FBI βγει σε καλό
Για την ώρα, παραμένει ασαφές ποιος κρύβεται πίσω από την παραβίαση, που έπληξε το σύστημα που διευκολύνει την ανταλλαγή πληροφοριών μεταξύ των αρχών επιβολής του νόμου. Η κυβερνοεπίθεση συμπίπτει χρονικά με διάφορα «τεχνικά προβλήματα» τα οποία επηρέασαν κυβερνητικά συστήματα των ΗΠΑ, αλλά και ιδιωτικούς οργανισμούς.

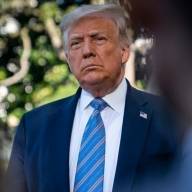
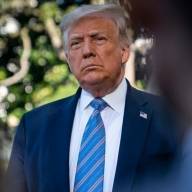
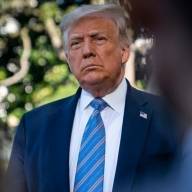
Ο Ντόναλντ Τραμπ πιστεύει ότι την επίθεση στο FBI πρέπει να τη δούμε από «θετική σκοπιά» / REUTERS/Elizabeth Frantz/File Photo
Παρ’ όλα αυτά ο πρόεδρος των ΗΠΑ δήλωσε στο Fox News ότι η κυβερνοεπίθεση «δεν είναι καλό πράγμα», αλλά υπέθεσε ότι «ίσως μάθουμε πράγματα που δεν θα μαθαίναμε ποτέ διαφορετικά». Για τον Ντόναλντ Τραμπ είναι στοιχεία για αυτό που ο ίδιος αποκαλεί «ρωσική απάτη» (Russia hoax) και αφορούν την επιρροή της Ρωσίας στις προεδρικές εκλογές.
Επίσης, είπε, ότι θα βοηθούσε να μάθουμε πράγματα για την «απάτη με την Ουκρανία» και τους ισχυρισμούς περί εκλογικής νοθείας (όταν έχασε τις εκλογές από τον Τζο Μπάιντεν. «Ίσως μάθουμε γι’ αυτά, ίσως μάθουμε για την εκλογική νοθεία, όλη την εκλογική νοθεία που έλαβε χώρα», είπε ο Τραμπ. «Μου αρέσει πάντα να βλέπω τα πράγματα από θετική σκοπιά».
Τι είναι το NCIC στο FBI
Το «Εθνικό Κέντρο Πληροφοριών για το Έγκλημα» (NCIC) αποτελεί το αρχικό σύστημα ανταλλαγής πληροφοριών της υπηρεσίας. Σύμφωνα με την Σίνθια Κάιζερ, πρώην υψηλόβαθμο στέλεχος του τμήματος κυβερνοεγκλήματος του FBI, που μίλησε στο Axios, το σύστημα συνδέει δεδομένα μεταξύ τοπικών και εθνικών αρχών επιβολής του νόμου σχετικά με εγκληματικά στοιχεία, υπόπτους για τρομοκρατία, αγνοούμενα πρόσωπα (συμπεριλαμβανομένων παιδιών) και άλλες παρόμοιες πληροφορίες.
«Για σχεδόν 60 χρόνια, το σύστημα διατηρούσε αυτές τις πληροφορίες ασφαλείς», δήλωσε η Κάιζερ. «Είναι σημαντικό να αντιμετωπίσουμε το ζήτημα με τη δέουσα σοβαρότητα».
Επίσης, η βάση δεδομένων περιλαμβάνει επίσης πληροφορίες για άτομα που τελούν υπό καθεστώς προστασίας, άτομα που φέρονται να έχουν παραβιάσει τη μεταναστευτική νομοθεσία, καθώς και αλλοδαπούς φυγάδες.
Μια καταχώριση στο NCIC από μόνη της δεν συνιστά επαρκή νομική βάση («probable cause») ώστε η αστυνομία να προχωρήσει σε διώξεις. Οι αξιωματούχοι οφείλουν πρώτα να επαληθεύσουν τις πληροφορίες με την υπηρεσία που τις καταχώρισε.
Μειωμένο προσωπικό
Μια παραβίαση του NCIC δεν συνεπάγεται απαραίτητα ότι οι χάκερ απέκτησαν πρόσβαση ή υπέκλεψαν ολόκληρη τη βάση δεδομένων. Ωστόσο, οι δύο κυβερνοεπιθέσεις στο FBI έρχονται σε μια περίοδο κατά την οποία η υπηρεσία έχει απωλέσει σημαντικό αριθμό προσωπικού, υπό τη δεύτερη διακυβέρνηση Τραμπ.
Σύμφωνα με ρεπορτάζ του κρατικού ραδιοφωνικού σταθμού NPR τον περασμένο μήνα, στα 56 τοπικά γραφεία του FBI, οι θέσεις που αφορούν την αντικατασκοπεία ήταν καλυμμένες σε ποσοστό μόλις 50% έως 60%.
Το υπουργείο Γεωργίας και τα άλλα προβλήματα
Εκτός από το FBI, σύμφωνα με αρκετά ΜΜΕ στις ΗΠΑ, κυβερνοεπίθεση έγινε και στο Υπουργείο Γεωργίας των ΗΠΑ. Η παραβίαση αφορά σύστημα που διεκπεραιώνει πληρωμές προς αγρότες.
Τις προηγούμενες ημέρες και εβδομάδες, τεχνικές διακοπές λειτουργίας αντιμετώπισαν επίσης η Εθνική Υπηρεσία Ασφαλείας των ΗΠΑ (NSA) και η Υπηρεσία Πολιτικής Αεροπορίας (FAA). Ενώ έχουν υπάρξει και άλλα προβλήματα σε διάφορες τεχνικές υπηρεσίες των ΗΠΑ αυτόν τον μήνα.
Σύμφωνα με τον ειδικο στην κυβερνοασφάλεια, Κρις Γκρόουβ, διευθυντή στην εταιρεία Nozomi Networks, τα πρόσφατα περιστατικά ανέδειξαν πόσο «εύθραυστα και διασυνδεδεμένα» μπορεί να είναι τα κυβερνητικά συστήματα.
«Όταν προσθέτεις ολοένα και πιο εξελιγμένους αντιπάλους σε υποδομές που έχουν παλιώσει, η πραγματική πρόκληση δεν είναι μόνο η αποτροπή των επιθέσεων, αλλά η διασφάλιση ότι οι κρίσιμες κυβερνητικές υπηρεσίες μπορούν να αντέξουν τυχόν διαταραχές», εξήγησε.
Σύμφωνα με το Axios, οι ομοσπονδιακοί ελεγκτικοί φορείς προειδοποιούν εδώ και χρόνια ότι οι εκτεταμένες αδυναμίες στην κυβερνοασφάλεια καθιστούν τις κυβερνητικές υπηρεσίες ευάλωτες σε χάκερ.
Σε έκθεση που δημοσιεύθηκε φέτος, το Γραφείο Λογοδοσίας της Κυβέρνησης (Government Accountability Office) διαπίστωσε ότι 13 από τις 24 μεγάλες ομοσπονδιακές υπηρεσίες είχαν αναφέρει σημαντικές ελλείψεις ή ουσιώδεις αδυναμίες στους ελέγχους των πληροφοριακών τους συστημάτων.
in.gr